← Alle diensten
Managed detectie & response
SOC MXDR
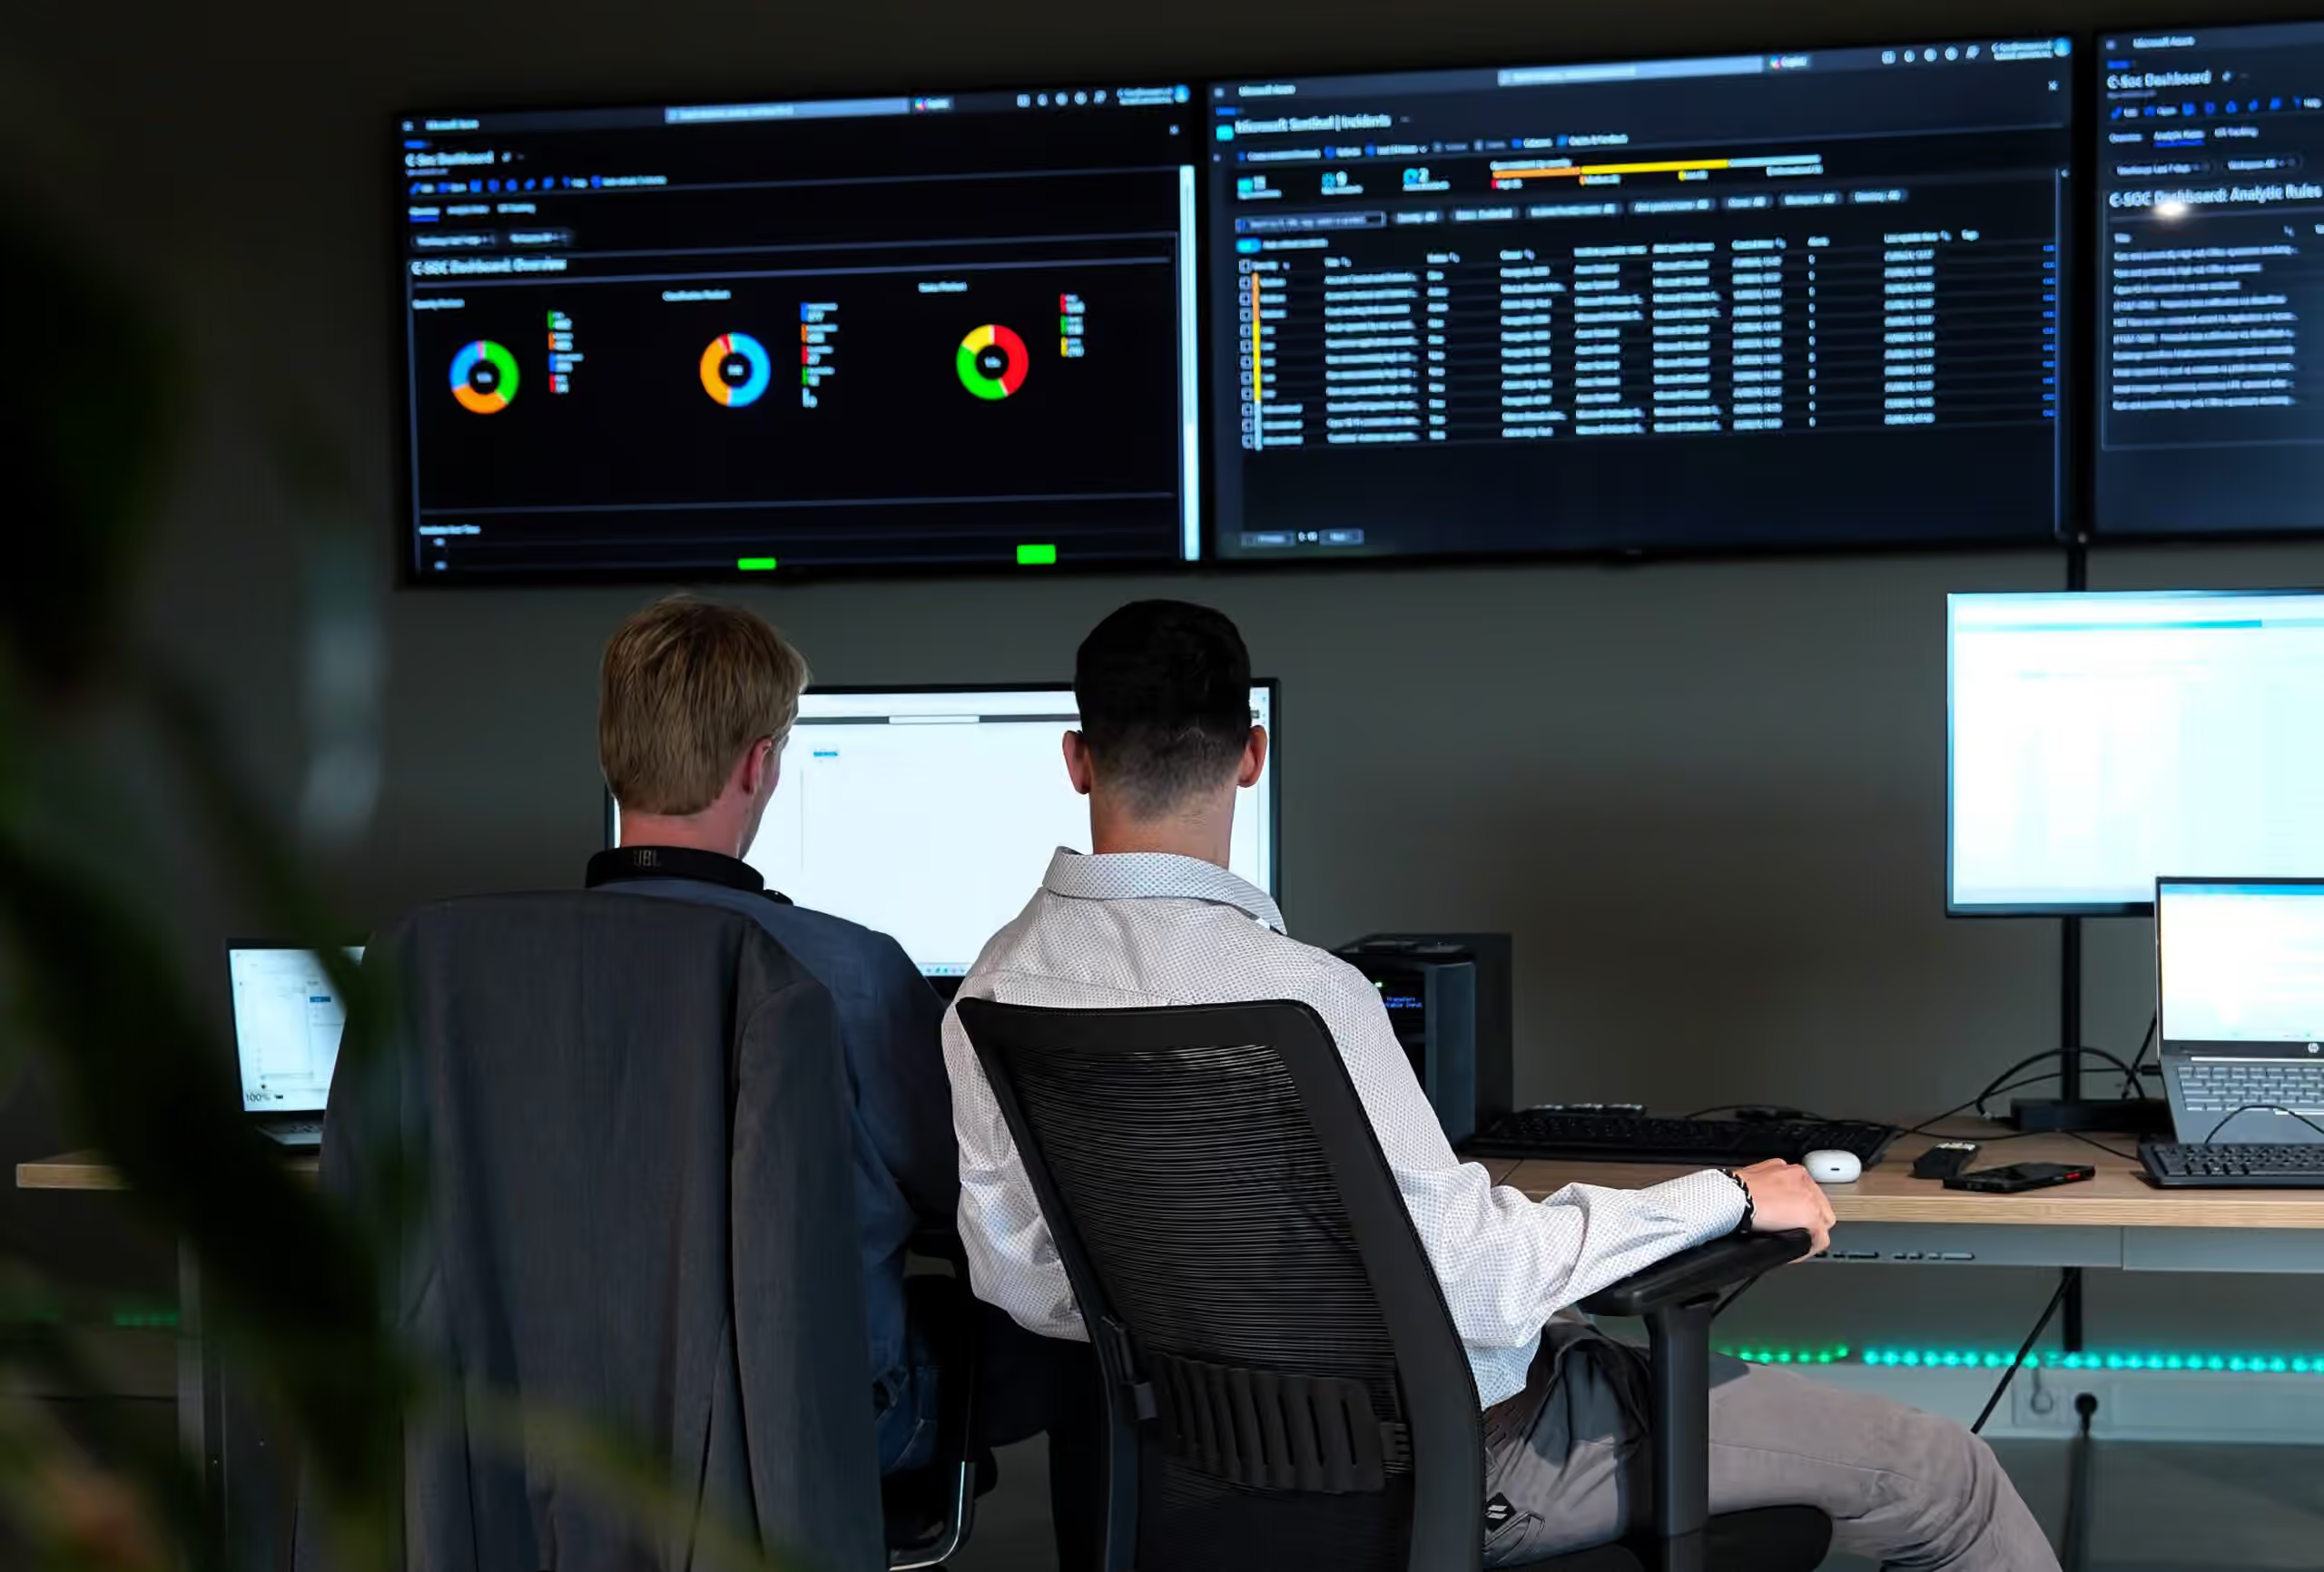
Met SOC MXDR bewaken onze analisten uw volledige Microsoft-omgeving, dag en nacht. Verdachte activiteit wordt direct onderzocht en waar nodig grijpen we zelf in, nog voordat een aanvaller schade kan aanrichten.
Wat u krijgt
Endpoints
Laptops, desktops en servers worden bewaakt via Microsoft Defender for Endpoint.
Phishing en kwaadaardige bijlagen worden gedetecteerd en verwijderd uit mailboxen.
Identiteiten
Verdachte aanmeldingen en gecompromitteerde accounts worden direct geblokkeerd.
Cloud
Afwijkend gedrag in Microsoft 365 en Azure wordt gesignaleerd via Sentinel.
Andere diensten
Contact
Weten hoe veilig uw organisatie écht is?
Plan een vrijblijvend gesprek met een van onze security specialisten. Geen verkooppraatje, maar eerlijk advies over uw situatie.